

В проекте участвуют несколько сотрудников и подрядчиков, а единого перечня систем и ответственных нет. Нужно сначала определить, кто может предоставить достоверные сведения по каждому сервису.
Управление репутацией
Стратегия снижения рисков доступа к данным
Поможем описать процессы и технические доступы одного проекта, выделить вопросы к их организации и подготовить рекомендации по уменьшению выявленных рисков.
Стратегия снижения рисков доступа к даннымот 25 000 ₽ разовоСостав и стоимость ↓
Что представляет собой услуга
Компания использует сайт, CRM, рекламные кабинеты и другие сервисы. Информация о доступах и ответственных может храниться в разных местах. В рамках услуги описываем согласованные процессы и технические доступы одного проекта по сведениям, предоставленным заказчиком.
Результат — карта и рекомендации по выявленным вопросам. Это не сертификация, не юридическая экспертиза и не гарантия защищённости от инцидентов.
Когда может понадобиться карта доступов
Компания меняет подрядчика или сотрудника и хочет понять, какие доступы относятся к проекту. Мы описываем согласованный перечень; изменение и отзыв прав выполняются отдельно уполномоченными владельцами систем.
Руководитель хочет составить список вопросов для дальнейшей работы профильных специалистов по безопасности и правовым требованиям.
Для какого бизнеса подходит
Компаниям, использующим несколько цифровых сервисов в одном проекте, и руководителям, которым нужна согласованная карта процессов и владельцев доступов.
Командам с внутренним ИТ-специалистом или ответственным подрядчиком — чтобы использовать документ для последующей проверки и планирования действий. Несколько проектов и технический аудит систем оцениваются отдельно.
Определение границ проекта
Согласуем один проект, перечень систем, участников и цели описания. Назначим представителя компании, который подтвердит актуальность сведений и право обсуждать соответствующие доступы.
Пароли, секретные ключи и иные закрытые данные не нужны для составления обычного перечня ролей и владельцев; формат любой необходимой технической проверки согласуется отдельно.
Карта процессов и систем
По предоставленным сведениям описываем согласованные сервисы и то, как они связаны с рабочими процессами: например, сайт передаёт заявку в CRM, а менеджер получает уведомление.
Для каждого процесса фиксируем известного владельца или ответственного и отмечаем сведения, которые требуют уточнения. Сам факт наличия схемы не доказывает отсутствие уязвимостей.
Инвентаризация технических доступов
Вместе с ответственными систематизируем доступные сведения о ролях и учётных записях: какая система используется, кто отвечает за управление доступом и какие вопросы нужно проверить.
Проверка конкретных настроек, самостоятельный вход в сервисы и изменение прав не входят автоматически. Доступы и действия с ними утверждаются отдельно.
Рекомендации по снижению рисков
По согласованной информации выделим вопросы, например отсутствие назначенного владельца, неясный порядок передачи доступа или необходимость проверки старых учётных записей. Предложим приоритеты для обсуждения с ответственными специалистами.
Рекомендации привязаны к предоставленным данным и не заменяют технический аудит, тестирование на проникновение или комплексную программу информационной безопасности.
Пример работы
Например, у компании сайт и CRM обслуживаются разными подрядчиками. Вместе фиксируем системы, ответственных и известные роли, отмечаем неясности по передаче доступа и обсуждаем порядок их проверки. Это условный пример, не выполненный проект.
Как может выглядеть результат
Наглядные образцы документов, интерфейсов и материалов помогают выбрать подходящий формат работы.
ПРИМЕР ФОРМАТА
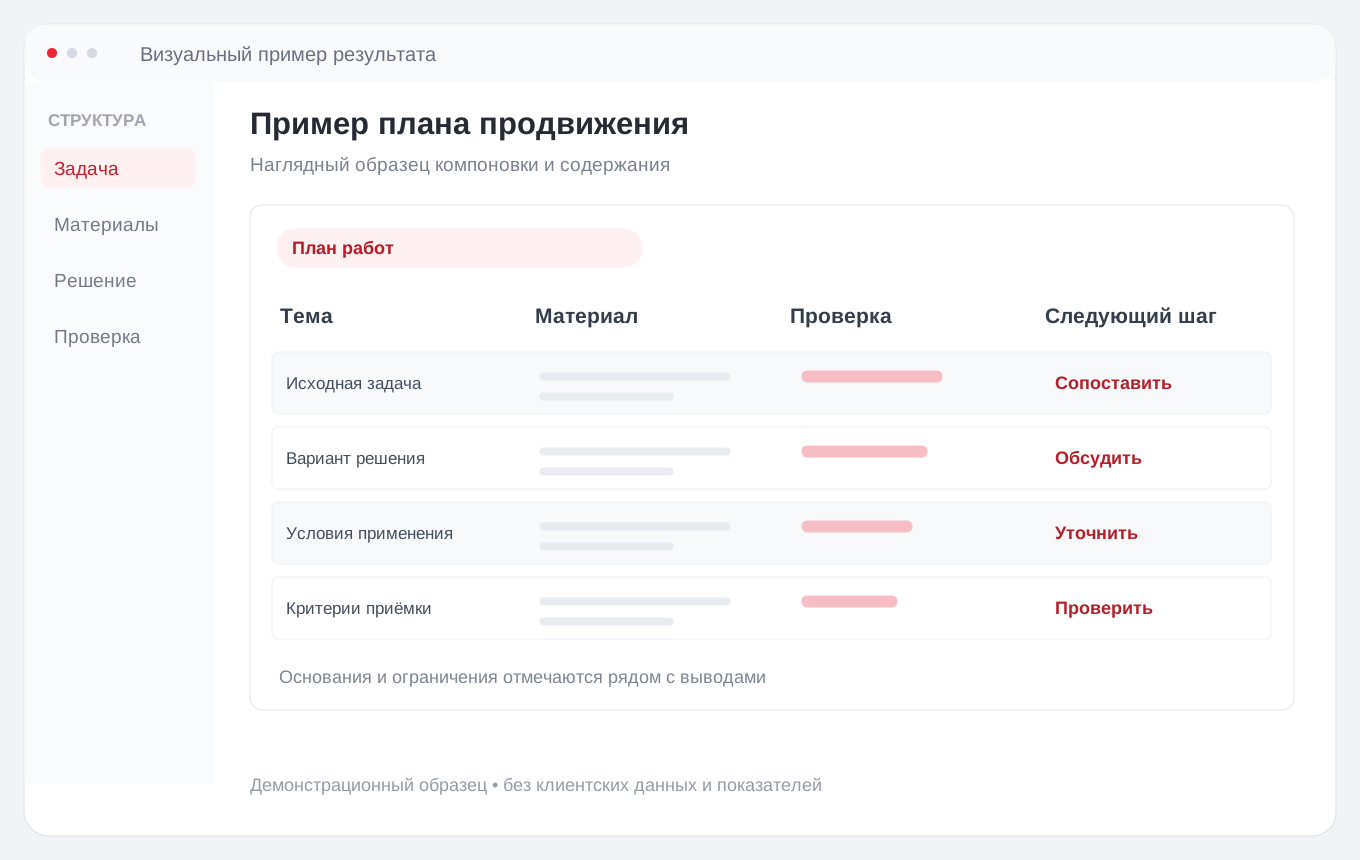
Пример плана продвижения
Приоритеты, задачи и проверки собраны в один документ. По нему можно обсуждать последовательность и ответственность.
Иллюстративный образец без данных конкретного клиента.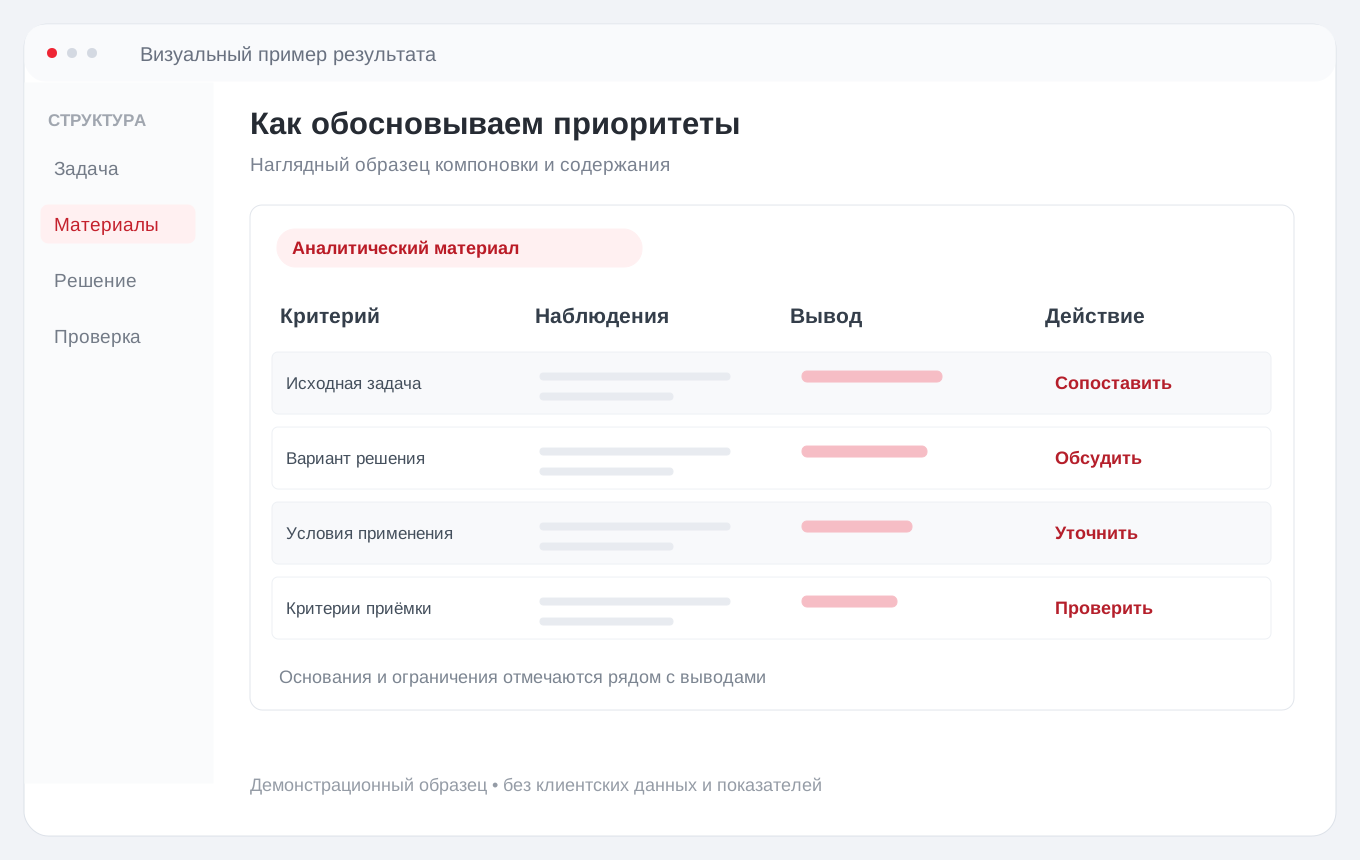
ПРИМЕР ФОРМАТА
Как обосновываем приоритеты
Исходные сведения сопоставляются по критериям, а выводы связаны с дальнейшими действиями. Формат позволяет проверить основания решения.
Иллюстративный образец без данных конкретного клиента.1 / 2
Что не входит автоматически
Юридическая оценка соблюдения требований к данным, сертификация, аттестация, расследование инцидентов, пентест и внедрение защитных мер в предложенный состав не включены. При необходимости привлекаются профильные специалисты по отдельному соглашению.
Что происходит после передачи
Компания рассматривает карту с ответственными за системы, проверяет спорные сведения и определяет дальнейшие действия. Настройку прав, техническую проверку или правовую экспертизу можно обсудить отдельно.
Стоимость работы
В реестре предложен ориентир от 25 000 ₽ разово: карта процессов и технических доступов одного проекта и рекомендации по уменьшению рисков.
Юридическая и сертификационная экспертиза, технические проверки и реализация изменений оплачиваются отдельно.
Гарантии на нашу работу
Согласованный предмет исследования
Определим вопросы, источники, глубину анализа и формат выводов. Услуга: «Стратегия снижения рисков доступа к данным».
Обоснованные материалы
Если подготовленные нами материалы не соответствуют заданию, исправим несоответствия по условиям договора. Доступные данные и ограничения укажем в работе.
Условия применения рекомендаций
Срок гарантии и порядок обращения определим в договоре. Состав внедрения и оценка последующих бизнес-показателей согласуются как отдельные задачи.
Что влияет на стоимость
Количество систем и участников, готовность перечня, необходимость интервью с несколькими подрядчиками и глубина документирования влияют на объём. Несколько проектов и отдельные технические проверки оцениваются отдельно.
Этапы работы
1. Согласовываем границы проекта и ответственных.
2. Собираем сведения о системах и процессах без запроса лишних секретов.
3. Систематизируем роли и отмечаем неизвестные сведения.
4. Подготавливаем карту и вопросы для проверки.
5. Передаём документ и обсуждаем рекомендации с ответственным заказчика.
Что вы получите
Карту согласованных процессов и технических доступов одного проекта, список обнаруженных вопросов и рекомендации по их дальнейшей проверке. Формат документа и глубину описания согласуем до начала работы.
Иллюстрация направления. Состав передаваемых материалов согласуем до начала работы.
Что потребуется от клиента
Перечень используемых систем, описание процессов и контакты ответственных, сведения о действующих правилах доступа. Потребуется представитель компании, который проверит полноту и актуальность карты.
Почему задачу можно доверить Красной Ракете
Работаем с задачами бизнеса в интернете. К вашей услуге подключим профильного специалиста, а состав и результат закрепим до начала работ.
Вы видите, за что платите
Объём, стоимость, порядок согласования и материалы сдачи перечислим в предложении. Покажем выполненную работу и поясним, как её проверить.
Кто будет работать над вашей задачей
Иван Орехов руководит проектом и контролирует согласованность решений. Профильные роли в проекте: интернет-маркетолог. Участие каждого специалиста и состав задач закрепим до начала работ.
ЛИЧНО ОТ РУКОВОДИТЕЛЯ
У работы должен быть понятный результат и ответственный за него
Я хочу, чтобы работа агентства была для вас понятной: какую задачу решаем, что именно делаем и какой результат передаём. Поэтому начинаем с бизнеса и его клиентов, а затем выбираем инструменты.
До старта согласуем состав, стоимость и порядок работы. Покажем, какие материалы вы получите и как проверить выполненное. Дополнительные задачи и внешние расходы обсудим заранее.
Я связываю работу специалистов с задачей клиента и контролирую согласованность решений. К проекту подключаем нужных людей: рекламу, сайт и аналитику рассматриваем в общей логике, а участие каждого закрепляем в составе работ.
Обсудить проект с Иваном →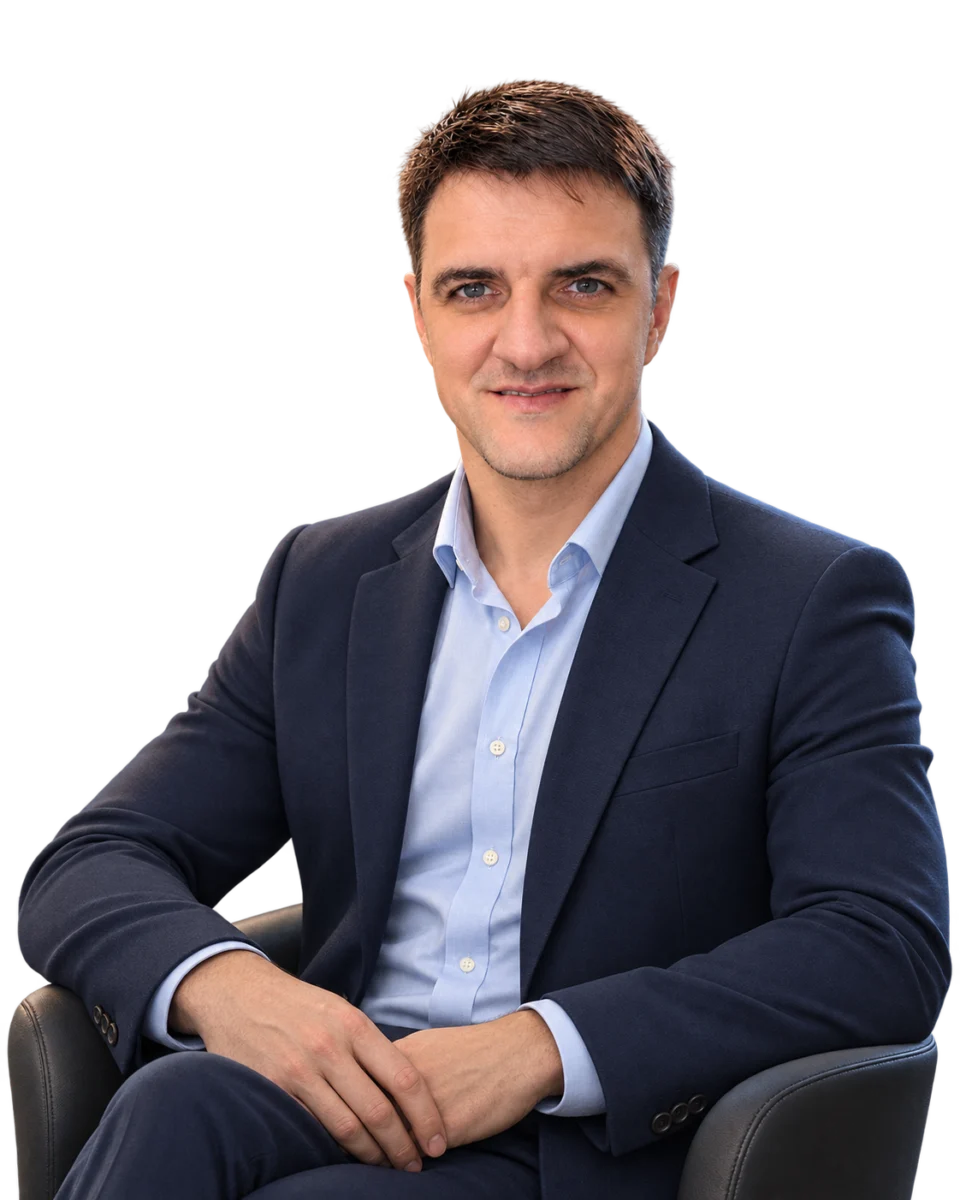
Иван ОреховРуководитель агентства
Интернет-маркетолог
Интернет-маркетолог
Профильные специалисты
Анна Соколова
Интернет-маркетологПлан продвижения, приоритеты и проверка маркетинговых гипотез.
Частые вопросы
Это полноценный аудит информационной безопасности?
Нет. Стартовый состав — карта процессов и доступов по согласованным сведениям и рекомендации. Технический аудит оценивается отдельно.
Нужно передавать пароли?
Для обычного описания ролей и владельцев пароли не требуются. Если отдельная проверка требует доступа, её формат согласовывается заранее.
Вы меняете права пользователей?
Не автоматически. Изменения выполняются уполномоченными владельцами систем в рамках отдельно утверждённых действий.
Это юридическое заключение?
Нет. Юридическая экспертиза проводится профильным специалистом отдельно.
Гарантирует ли карта отсутствие утечек?
Нет. Карта помогает систематизировать известные сведения, но не гарантирует отсутствие уязвимостей и инцидентов.
Можно проверить несколько проектов?
Да, после оценки количества систем и участников; предложенный стартовый состав охватывает один проект.
Входит ли тестирование на проникновение?
Нет, оно не входит в указанный стартовый состав и требует отдельного соглашения.
Давайте обсудим ваш проект
Иван Орехов и команда Красной Ракеты помогут определить состав работ, сроки и бюджет. Начните с короткого описания вашей задачи.